La evolución del ransomware, desde incidente aislado hasta fenómeno estructural, ha
transformado la gestión de la seguridad digital. El contenido expone definiciones,
procesos y testimonios técnicos, diferenciando hechos y responsabilidades. La
neutralidad y la evidencia constituyen la base de cada sección.
Equipo técnico Narreinceelti
Especialistas en análisis técnico y procesos informativos
La sección se basa exclusivamente en documentación técnica y relatos independientes,
excluyendo valoraciones y promesas.
Análisis estructurado y límites de la información
El análisis del ransomware requiere un enfoque desapasionado y basado en hechos comprobados.
La literatura técnica recoge testimonios sobre la evolución del ransomware, resaltando el
carácter mutable y la diversidad de rutas de ataque. El contenido se limita a exponer
definiciones y procesos extraídos de estudios independientes, excluyendo toda valoración o
sugerencia.
Las metodologías de recuperación se documentan como secuencias de pasos, según manuales y
protocolos reconocidos por la comunidad de especialistas. No se ofrece garantía de
resultado, y toda interpretación recae en el lector.
La neutralidad conceptual rige cada sección, diferenciando entre hechos, procesos y
responsabilidades, sin asumir compromiso alguno respecto a la aplicabilidad en casos
concretos.
Conceptos técnicos y procesos generales
Desglose neutral y sin asesoramiento
El ransomware se comprende mejor cuando se le compara con una amenaza silenciosa que
evoluciona constantemente. Antes era un asunto de especialistas; hoy, los
testimonios recogidos de equipos de respuesta evidencian su presencia transversal.
El sitio describe procesos, rutas de infección y protocolos de recuperación, sin
emitir juicio ni proponer soluciones individuales. Cada definición y proceso
documentado se extrae de literatura técnica y experiencias independientes,
organizando la información en bloques diferenciados. El usuario encontrará apartados
dedicados a la naturaleza del malware, rutas habituales de propagación, ejemplos de
incidentes históricos y descripción de mecanismos de restauración de datos. Toda la
información carece de valor prescriptivo y sirve exclusivamente para contextualizar
el fenómeno, enmarcándolo dentro de la evolución general de la ciberseguridad. Se
enfatiza que cualquier consulta o interpretación se realiza bajo criterio propio y
sin garantía de aplicabilidad.
Ransomware: del hecho aislado a la amenaza estructural
Se documentan procesos, rutas de infección y recuperación, con enfoque en la evidencia
recogida y sin implicar consejo personalizado o promesas.
El ransomware, como fenómeno, trasciende definiciones simples y requiere análisis
continuo.
Los relatos técnicos evidencian una transformación del ransomware, que ha pasado de la
marginalidad a ocupar un lugar central en los riesgos digitales actuales. La narrativa
sectorial recurre a analogías como la propagación de una epidemia, subrayando la
necesidad de documentar procesos sin caer en promesas de solución universal.
La respuesta a incidentes se estructura como una secuencia de pasos, desde la
identificación hasta la restauración, siguiendo manuales y testimonios reconocidos. No
se atribuyen garantías ni se sugiere que una única acción sea suficiente ante la
multiplicidad de variantes observadas.
El contenido se organiza para distinguir hechos, procesos y responsabilidades,
excluyendo opiniones, consejos o compromisos de resultado. La información publicada
sirve únicamente como referencia general, independiente de la circunstancia particular
de cada usuario.
El contenido enfatiza la recopilación de evidencia y la organización estructurada,
evitando toda forma de opinión, consejo o promesa de resultado.
Procesos, evidencia y neutralidad informativa
La recopilación de casos históricos de ransomware revela patrones de evolución, desde
los primeros incidentes hasta variantes actuales de mayor sofisticación. Los testimonios
recogidos en publicaciones técnicas refuerzan la necesidad de diferenciar entre
información descriptiva y soluciones personalizadas.
La neutralidad informativa se mantiene como eje central, presentando cada proceso,
mecanismo y ejemplo sin asociar recomendaciones ni atribuir certeza a ningún
procedimiento. Los límites del contenido se señalan explícitamente en cada sección y
aviso legal.
El sitio organiza los conceptos en bloques temáticos, permitiendo consultar
definiciones, rutas de propagación y procesos de restauración bajo el principio de
independencia de circunstancias individuales.
Galería de procesos y ejemplos técnicos
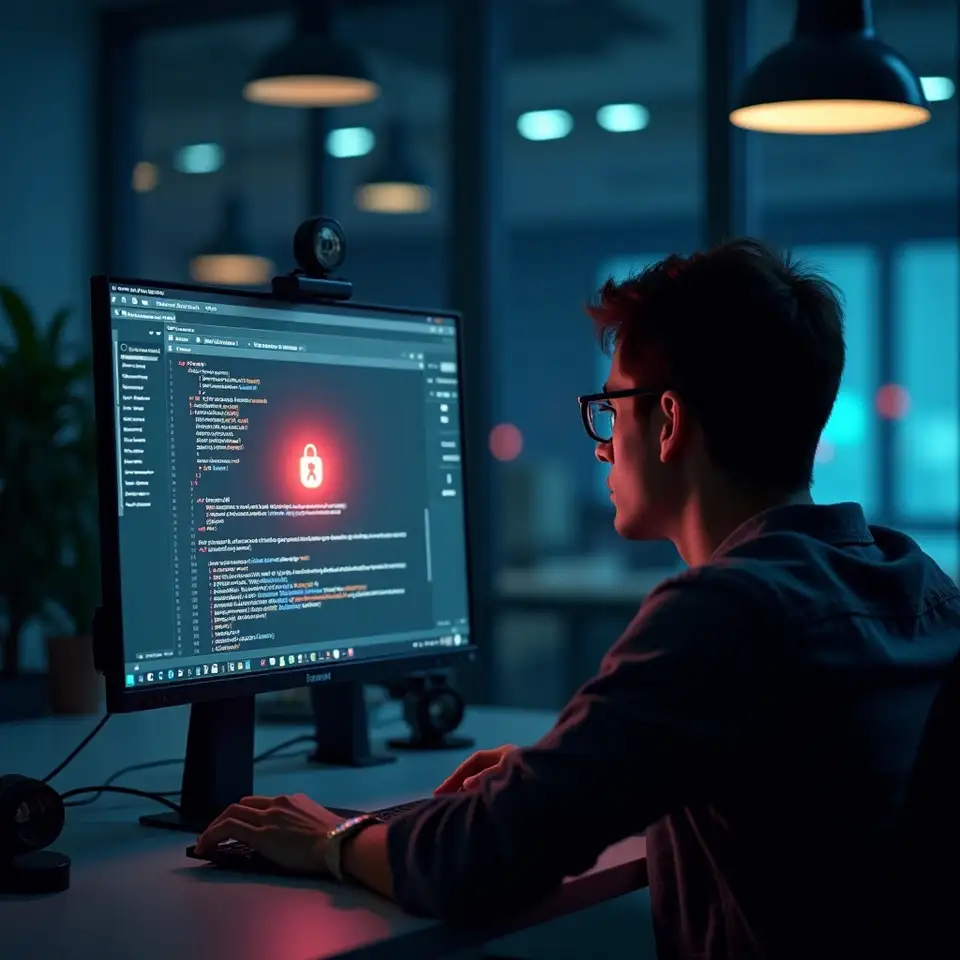
Alerta de ransomware
Ejemplo de advertencia típica en pantalla, según reportes técnicos recogidos en
casos reales de ransomware.
Respaldo y protección
Visualización de servidores implementando copias periódicas, como parte de
procesos documentados en la literatura técnica.
Investigación forense
Técnico analizando registros de actividad tras un incidente, ilustrando el
proceso de investigación de un ataque de ransomware.
Protocolos de recuperación
Equipo técnico evaluando un plan de restauración, ejemplo habitual en protocolos
de recuperación tras incidentes.
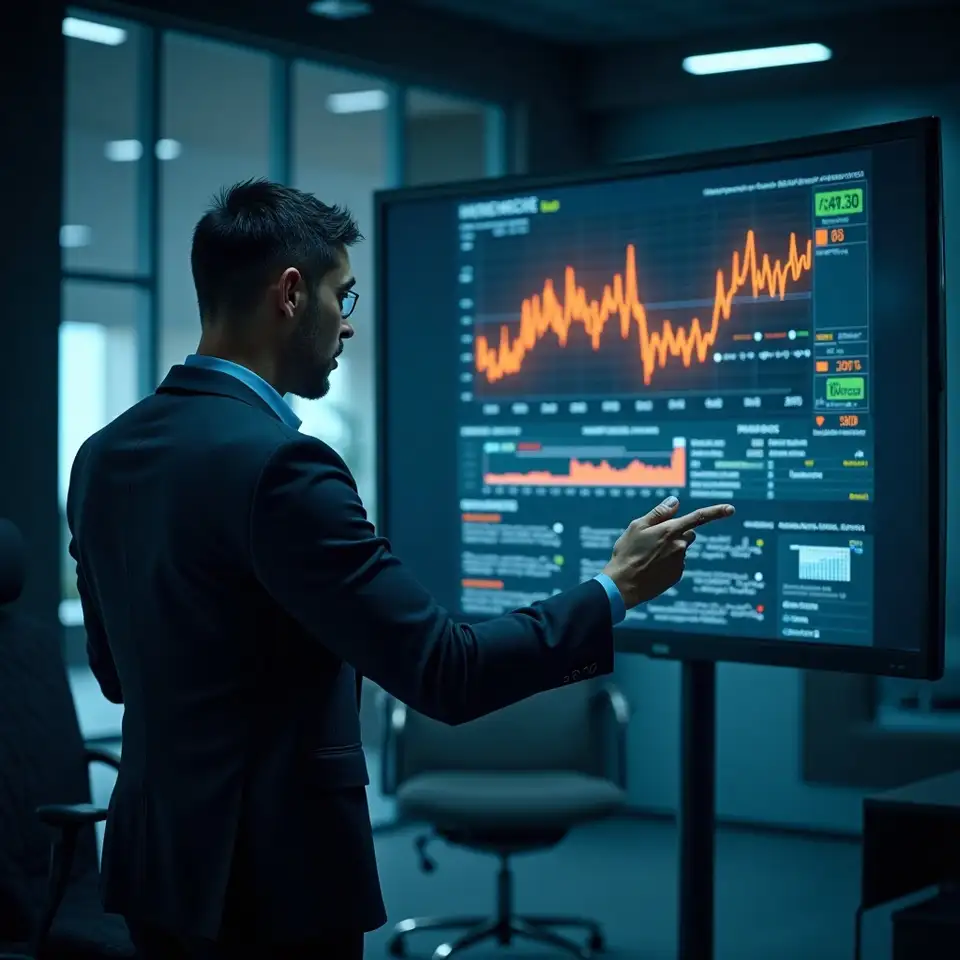
Evolución de amenazas
Representación gráfica de tendencias y evolución de amenazas, según informes
publicados en el sector de ciberseguridad.
Documentación técnica
Ejemplo de documentación estructurada de procesos técnicos, fundamental en la
gestión de incidentes de ransomware.
Estructura y neutralidad
Se expone la información de manera estructurada, diferenciando entre hechos, procesos y
responsabilidades.
El sitio presenta cada definición, proceso y ruta de ataque desde una perspectiva
neutral, sin emitir recomendaciones ni valorar casos concretos. El acceso y uso de los
recursos publicados implica la aceptación de los límites y condiciones generales, no
existiendo ningún compromiso de asesoría individual.
El ransomware ha pasado de ser un incidente aislado a un fenómeno estructural,
documentado en informes técnicos y relatos de respuesta a incidentes. La presente
sección describe procesos, rutas de infección y métodos de restauración, sin emitir
juicio ni proponer soluciones individuales.
Mecanismos de propagación
Las rutas de infección se detallan según informes técnicos, destacando los
mecanismos más frecuentemente observados en el entorno digital actual.
Restauración tras incidentes
La recuperación de datos tras un ataque se presenta como proceso estructurado,
según protocolos y testimonios publicados por especialistas independientes.
Evidencia y neutralidad
Cada proceso y definición se apoya en evidencia recogida por equipos técnicos,
evitando valoraciones o recomendaciones particulares.
Diferenciación estructural
El contenido distingue entre hechos, procesos y límites de aplicabilidad,
priorizando la función informativa y la ausencia de promesas.
Consentimiento de cookies
Configuración detallada para cada tipo de cookie utilizada
Gestión de cookies en el sitio
Este sitio utiliza cookies para ofrecer una experiencia funcional y recopilar
estadísticas anónimas.
Cookies esenciales
Estas cookies son esenciales para el funcionamiento.
Cookies analíticas
Cookies analíticas ayudan a comprender el uso del sitio.
La configuración de cookies puede afectar la experiencia y la privacidad. Para más
detalles, consulte nuestra política de privacidad.